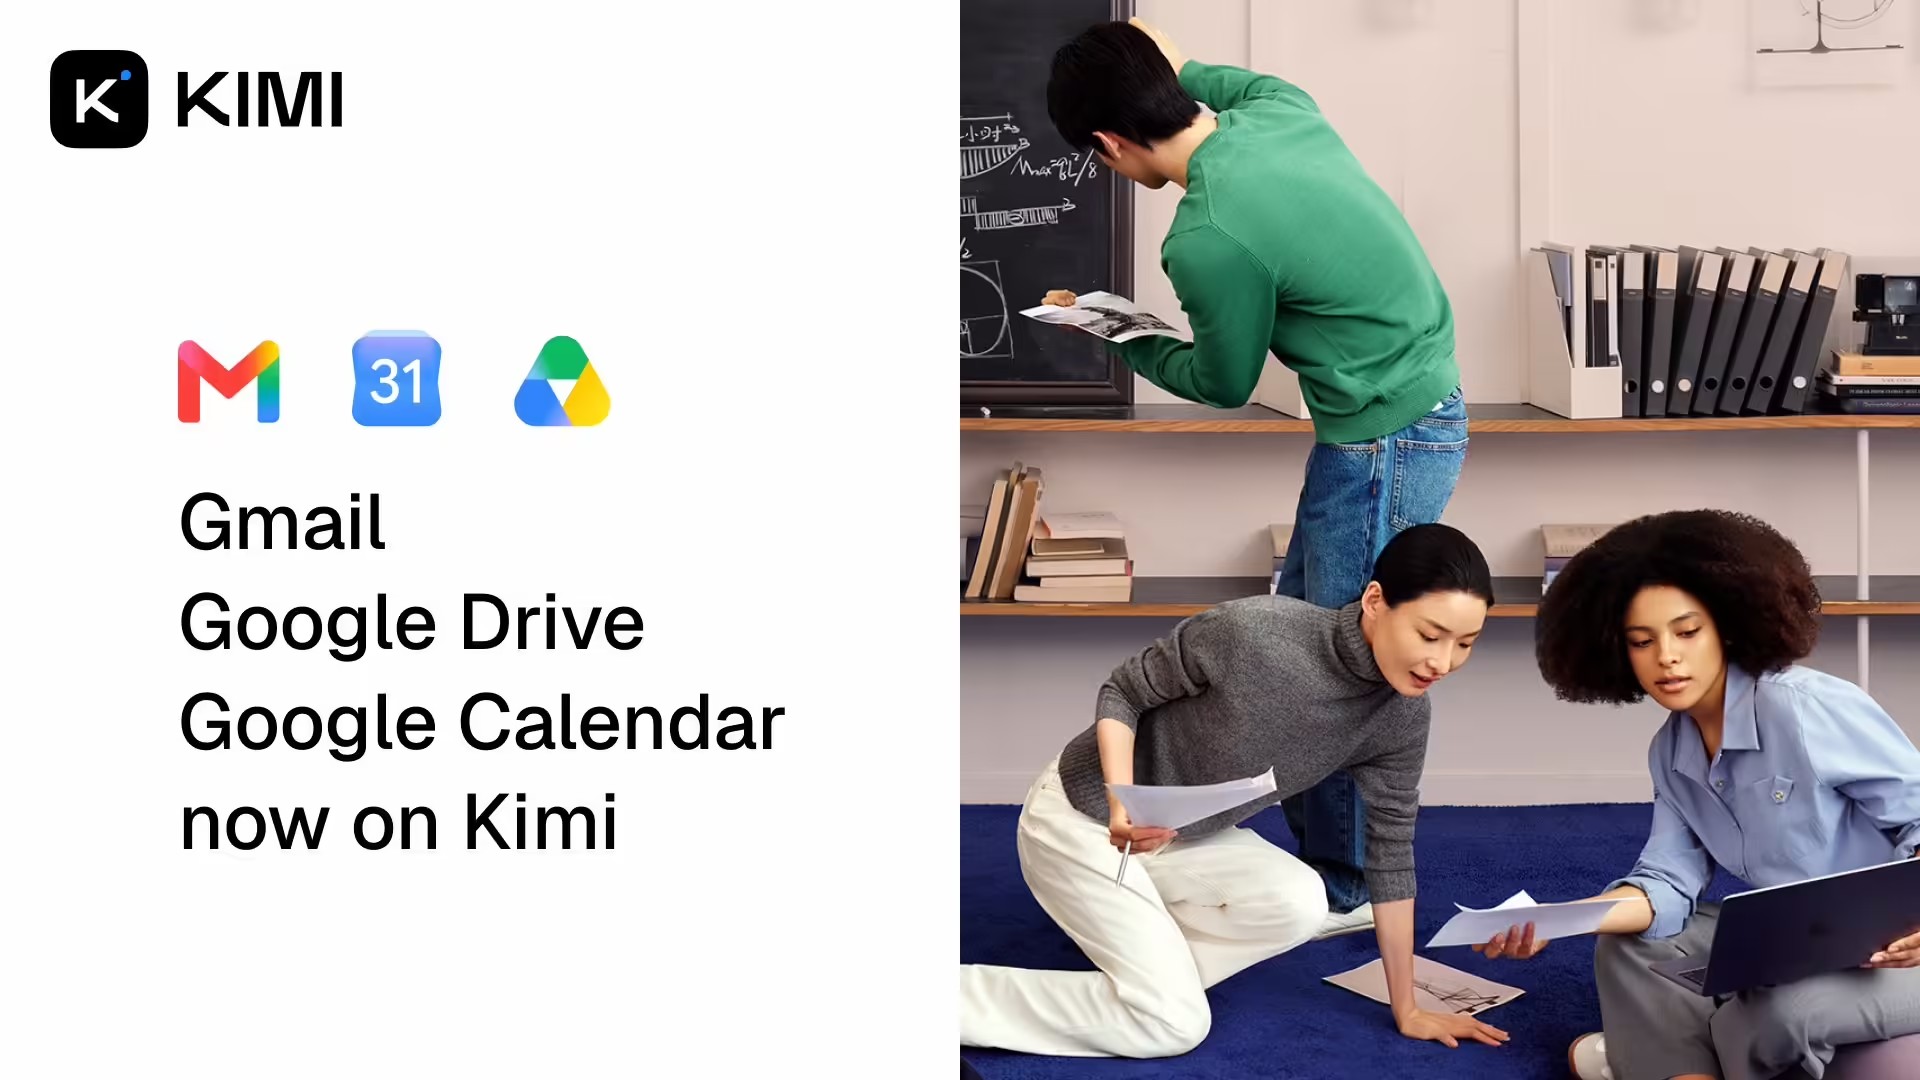
谷歌安全研究团队 Project Zero 对外公布新版漏洞披露框架 Full X,原有沿用多年的 90+30 规则正式退出。新框架设置明确的时间节点,漏洞上报厂商后,到达约定时间就对外放出技术细节,补丁交付进度不改变披露时间线。
第一阶段规则从 11 月 13 日落地,上报后 90 天启动公开。2027 年 2 月 2 日切换至 60 天周期。2028 年 1 月 3 日执行最终版本,披露窗口锁定为 30 天。单条漏洞适用的时限标准,以提交厂商当天生效的规则为准。
团队调整政策的核心诱因来自 AI 技术带来的攻防格局变化。大模型简化漏洞挖掘、补丁逆向、EXP 构造流程,威胁方拿到补丁样本后,可以快速生成攻击代码。过长的缓冲周期不再给终端用户提供保护,反而放大潜在风险。
新版条款剔除大量延期特例,不再提供额外的补丁分发宽限期。仅留存少数特殊场景,包含已经在野外被利用的漏洞、厂商主动申请提前公开的条目。野外活跃漏洞另有 7 天快速披露通道。
软件厂商需要调整内部修复与推送流程,压缩漏洞响应、补丁打包、版本推送的整套链路。更短的披露窗口,倒逼供应链建立更紧凑的安全响应流程,降低用户处在未修复状态的时长。
这套调整在安全社区引发不同看法。厂商侧需要承接更高的响应压力,安全运维团队则可以更早拿到完整技术资料,搭建检测与防护手段。后续 Project Zero 会持续收集一线反馈,根据真实攻防数据微调细则。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章


暂无评论...